Datenschutz: Wie lässt sich das durchschauen?
· Michel Aguilera
Das Thema ist heikel, zumal fast täglich Enthüllungen über Dienstleistungsunternehmen erscheinen, die auf frischer Tat beim Weiterverkauf von Daten oder beim illegalen Mithören ertappt werden. Da stellt sich die Frage: Ist Vertraulichkeit heutzutage überhaupt noch möglich? Mit dieser Frage im Hinterkopf gehen wir in diesem Artikel einige Mittel durch, mit denen man sich vor Spionage oder Datendiebstahl schützen kann, sowie die Reflexe, die wir im täglichen Umgang mit IT-Werkzeugen entwickeln sollten. Ein kleiner Leitfaden für den allgemeinen Gebrauch und für alle, die klarer sehen möchten.
Hallo? Ich sehe dich…und ich höre dich!
Ja, es ist eine Tatsache: Heutzutage sind IT-Werkzeuge fester Bestandteil unseres Alltags. Ob beim Austausch von Nachrichten mit Tools wie WhatsApp, Facebook Messenger oder anderen – selbst unser kleinster Austausch wird analysiert, gespeichert…und manchmal ohne unser Wissen weitergegeben. Das krasseste Beispiel in dieser Zeit des weltweiten Lockdowns ist der Fall Zoom: Die Zahl der Nutzer ist dort innerhalb kürzester Zeit explodiert. Doch diese übermäßige Aufmerksamkeit hat auch dazu geführt, dass einige besonders zweifelhafte Praktiken ans Licht kamen.
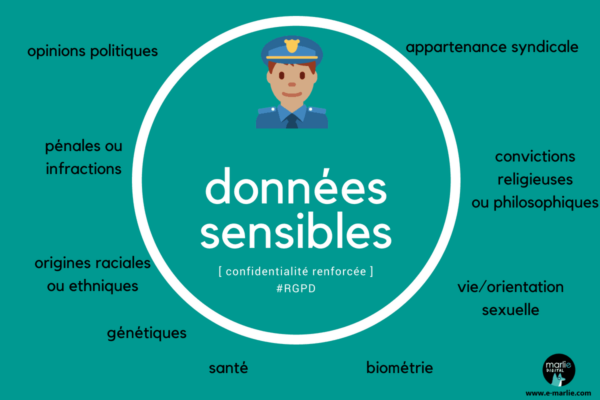
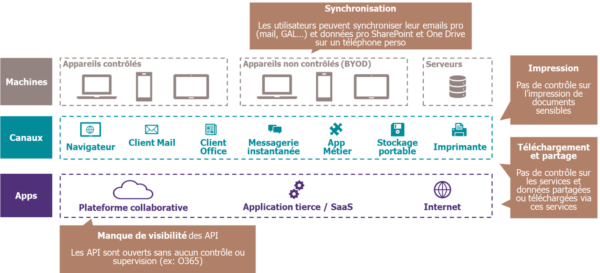
Was also kann man als vertraulich betrachten? Was ist für eine öffentliche oder für alle zugängliche Nutzung bestimmt? Es ist wichtig, hier unterscheiden zu können – und zwar zuallererst mit einer persönlichen Klassifizierung dessen, was man ohne Auswirkungen auf die Privatsphäre teilen kann, und dessen, was nicht über den selbst gewählten engsten Kreis hinaus gesehen oder gelesen werden darf. Diese Trennung ist nicht einfach, denn die IT-Werkzeuge, die wir täglich nutzen, beruhen auf einer Struktur des Datenaustauschs mit gemeinsamen Protokollen und Schnittstellen. In der Abbildung unten sieht man, dass APIs (Anwendungsmodule) von anderen Softwareherstellern übernommen werden können, um das Erlebnis eines beliebigen Dienstes zu bereichern.
Wenn man seine Daten klassifizieren will, muss man sich unbedingt die richtigen Fragen stellen. Um sensible Daten angemessen zu schützen, müssen Sie Ihre Daten zunächst kennen und verstehen. Genauer gesagt müssen Sie die folgenden Fragen beantworten können:
-
- Welche sensiblen Daten besitzen Sie (persönliche Fotos, Finanzdokumente oder Kopien von Ausweisdokumenten usw.)?
- Wo werden diese sensiblen Daten gespeichert?
- Wer kann darauf zugreifen, sie ändern und löschen?
- Wie wäre Ihre Privatsphäre betroffen, wenn diese Daten offengelegt, zerstört oder fehlerhaft verändert würden?
- Welche sensiblen Daten besitzen Sie (persönliche Fotos, Finanzdokumente oder Kopien von Ausweisdokumenten usw.)?
Diese Analyse bildet die Grundlage dessen, was man Data Governance nennt. In modernen Unternehmen ist das eine sehr sensible Tätigkeit, denn sie sorgt dauerhaft für den richtigen Umgang mit sämtlichen Daten, die genutzt, gesammelt und bei Bedarf umgewandelt werden.
Um auf den schlecht gehandhabten Umgang mit Daten zurückzukommen, die einem Kommunikationsunternehmen anvertraut werden, werfen wir einen Blick auf die aktuellen Ereignisse. Das Beispiel der Videokonferenzsoftware Zoom, die für ihren Betrieb Softwarekomponenten von Facebook verwendete und Daten weitergab, ohne dass der Nutzer des ursprünglichen Dienstes überhaupt ein Facebook-Konto haben musste.
In diesem Fall speist jemand, der einfach nur mit einem Familienmitglied sprechen wollte, unfreiwillig den Data Lake des sozialen Netzwerks. Dieses kann die so gewonnenen Informationen nutzen, umwandeln oder sogar an Dritte weiterverkaufen…und der Nutzer weiß nicht einmal davon! Informationen wie der Ort, an dem sich die Teilnehmenden befinden, ihre E-Mail- und Privatadressen, ihre Telefonnummern.
Es stellte sich heraus, dass die Software, wenn sie auf einem Computer läuft, leicht zum Ziel von Hackern werden konnte, die über die installierte Zoom-Version problemlos die Kontrolle übernehmen und vollen Zugriff auf den Rechner erhalten konnten.
Die Antwort der Beschuldigten (in diesem Fall der Verantwortlichen von Zoom), die unsere persönlichen Daten missbraucht haben, bleibt oft dieselbe: Unsere Transaktionen sind verschlüsselt und niemand kann sie abfangen. Das ist eine einfache Art zu sagen: Ich habe ein Vorhängeschloss an deine Daten gehängt und behalte den Schlüssel. Aber wer kontrolliert das? Wenn dieser Schlüssel mit einem Entwicklungspartner der Software oder des Dienstes geteilt wird, den man nutzt, könnte diese Drittpartei den Schlüssel verwenden, um alles, was eigentlich vertraulich bleiben sollte, zu entsperren und im Klartext zu lesen – ohne dass der Nutzer davon erfährt. Kann man solche Situationen vermeiden? Ja: indem wir selbst wieder die Kontrolle über das Sicherheitsniveau der übertragenen Informationen übernehmen. In unserem vorherigen Artikel über Videokonferenz-Tools wurde erwähnt, dass es Lösungen gibt, die sicherstellen, dass Gespräche nicht irgendwohin gelangen (oder ohne unser Wissen aufgezeichnet werden), und dass man Lösungen bevorzugen sollte, die im Inland gehostet werden. Ein Beispiel für eine App, die eine wirksame Verschlüsselung ermöglicht und deren Dienste in der Schweiz betrieben werden, ist Threema.
Textnachrichten, Bilder, Sprache und demnächst auch Videogespräche werden vollständig verschlüsselt. Aber kann man eine solche Sicherheit auch selbst auf dem eigenen Computer einrichten?
Ein Beispiel wäre: Ich möchte einer bestimmten Person eine vertrauliche E-Mail senden. Ich will nicht, dass jemand anderes diese Nachricht lesen oder abfangen kann. Also verschlüssele ich die Nachricht (mit einem Schlüssel, den nur ich besitze, und mit einem Vorhängeschloss, das den Inhalt meiner Nachricht schützt). Aber gibt es eine einfache Möglichkeit, das zu tun, ohne ein Spezialist auf diesem Gebiet zu sein? Hier ein Erklärvideo zur Nutzung von PGP, einer kostenlosen Lösung, die Ihnen hilft, den Versand von E-Mail-Anhängen ganz sicher vorzubereiten. Demonstration:
Mit etwas Übung kann man mit demselben Tool auch problemlos den Text einer E-Mail verschlüsseln. Wirksam und kostenlos – und es funktioniert auf allen Computer-Betriebssystemen (Windows, Mac, Linux).
Wir sprechen auch den Zugang zu den Geräten an, die wir täglich nutzen (Mobiltelefone oder Computer). Alle neueren Geräte verfügen über starke Sicherheitsfunktionen (Biometrie, Gesichts- oder Fingerabdruckerkennung), um den Zugang zu entsperren. Dies wird mit Benutzername und Passwort kombiniert, um die Identifizierung des Nutzers, der das Gerät verwenden soll, zu vervollständigen. Es wird auch empfohlen, den Datenträger, auf dem die Daten gespeichert sind, physisch zu schützen – ich spreche natürlich von den Festplatten. Das Verschlüsseln der Festplatten verhindert, dass bei einem Diebstahl die gespeicherten Inhalte missbraucht werden können. Diesen Punkt hatten wir in einem unserer früheren Artikel angesprochen. Ein kurzes Video, das die Grundregeln der IT-Sicherheit zusammenfasst:
Kurz gesagt: Wir müssen uns schützen!
Unsere Daten sind ein wichtiger Teil unseres (privaten oder öffentlichen) Lebens. Es ist wichtig, die Nutzung, Übertragung und Speicherung dieser Daten voll im Griff zu haben, ebenso wie zu wissen, mit wem wir sie teilen und auf welchem Weg diese Daten übermittelt werden. Lassen Sie sich Ihr Urteilsvermögen nicht durch den Wunsch nach Komfort oder Bequemlichkeit vernebeln. Es gibt genügend Lösungen und Mittel, um sich Ärger zu ersparen und geschützt zu bleiben und gleichzeitig von den technologischen Fortschritten zu profitieren, die uns all die neuen Kommunikationswerkzeuge bringen.