Confidencialidad de los datos: ¿cómo verlo con claridad?
· Michel Aguilera
El tema es delicado, sobre todo porque, con las revelaciones casi diarias de empresas de servicios pilladas in fraganti revendiendo datos o realizando escuchas ilegales, cabe plantearse la pregunta: ¿es realmente posible la confidencialidad hoy en día? Con esta pregunta en mente, en este artículo vamos a repasar algunos de los medios para protegerse del espionaje o del robo de datos, así como los reflejos que conviene adoptar en nuestro uso diario de las herramientas informáticas. Una pequeña guía de uso general para cualquier persona que quiera verlo más claro.
¿Diga? Te veo… ¡y te oigo!
Sí, es un hecho: hoy en día, las herramientas informáticas forman parte integral de nuestro día a día. Ya sea en el intercambio de mensajes, con herramientas como WhatsApp, Facebook Messenger u otras, hasta el más mínimo de nuestros intercambios se analiza, se almacena… y a veces se redistribuye sin que lo sepamos. El ejemplo más flagrante, durante este periodo de confinamiento global, es el caso de Zoom, que ha visto cómo su número de usuarios se disparaba en muy poco tiempo. Pero esta sobreexposición también ha permitido levantar el velo sobre ciertas prácticas especialmente dudosas.
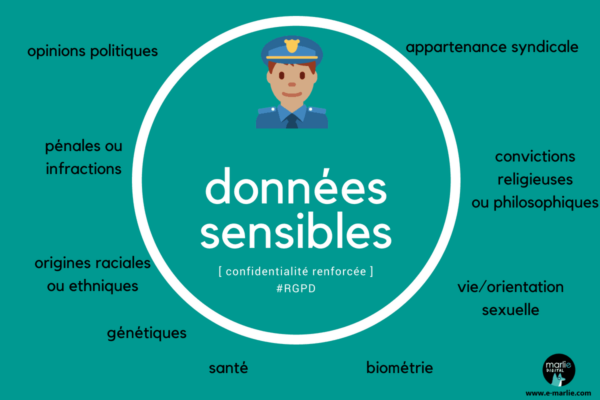
Entonces, ¿qué podemos considerar como confidencial? ¿Qué corresponde a un uso con fines públicos o abierto a todos? Es importante saber distinguir, empezando por una clasificación personal de lo que consideramos que puede compartirse sin impacto en nuestra vida privada y de lo que no debe verse ni leerse más allá del círculo íntimo que hemos elegido. Esta separación no es fácil, porque las herramientas informáticas que usamos a diario se apoyan en una estructura de intercambio de datos, con protocolos e interfaces comunes. En la ilustración de abajo se puede ver que las API (módulos de aplicaciones) pueden ser reutilizadas por otros desarrolladores de software para enriquecer la experiencia que tendremos de un servicio cualquiera.
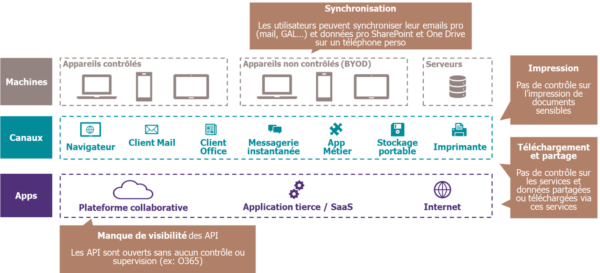
A la hora de clasificar tus datos, es imprescindible hacerse las preguntas correctas. Para proteger adecuadamente los datos sensibles, primero debes conocer y entender tus datos. Más concretamente, debes ser capaz de responder a las siguientes preguntas:
-
- ¿Qué datos sensibles tienes (fotos personales, documentos financieros o copias de documentos de identidad, etc.)?
- ¿Dónde están alojados esos datos sensibles?
- ¿Quién puede acceder a ellos, modificarlos y eliminarlos?
- ¿Cómo se vería afectada tu vida privada si esos datos se divulgaran, se destruyeran o se modificaran indebidamente?
- ¿Qué datos sensibles tienes (fotos personales, documentos financieros o copias de documentos de identidad, etc.)?
Este análisis sienta las bases de lo que se denomina gobernanza de datos. En las empresas modernas, es una actividad muy delicada, porque aporta continuidad en cuanto al buen comportamiento que se debe tener con el conjunto de los datos utilizados, recopilados y, si es necesario, transformados.
Volviendo a un uso mal gestionado de los datos confiados a una empresa de comunicación, repasemos un poco la actualidad. Tomemos el ejemplo del software de videoconferencia Zoom, que utilizaba componentes de software de Facebook para su funcionamiento y que redistribuía datos sin que el usuario del servicio inicial necesitara tener una cuenta en Facebook.
En este caso, alguien que solo quería charlar con un familiar se encuentra alimentando involuntariamente el data lake de la red social. Esta, rica en esa información, puede utilizarla, transformarla o incluso revenderla a terceros… ¡y el usuario ni siquiera lo sabe! Información como el lugar en el que se encuentran los participantes, sus direcciones de correo electrónico y postales, sus números de teléfono.
Resultó que el software, cuando funciona en un ordenador, podía ser fácilmente el objetivo de hackers, que podían tomar el control con facilidad y acceder plenamente a la máquina utilizando la versión instalada de Zoom.
La respuesta de los acusados (es decir, los responsables de Zoom) de haber hecho un mal uso de nuestros datos personales suele ser la misma: tenemos transacciones cifradas y nadie puede interceptarlas. Es una forma sencilla de decir: he puesto un candado a tus datos y me quedo con la llave. Pero ¿quién controla eso? Si esa llave se comparte con un socio de desarrollo del software o del servicio que utilizamos, ese tercero podría servirse de la llave para desbloquear y leer en texto claro todo lo que se supone que debe permanecer confidencial, sin que el usuario sea informado. ¿Se puede evitar este tipo de situación? Sí: recuperando nosotros mismos el control del nivel de seguridad de la información transmitida. En nuestro artículo anterior sobre las herramientas de videoconferencia, se mencionó que existen soluciones para asegurarse de que las conversaciones no acaben en cualquier parte (o se graben sin que lo sepamos) y que hay que dar preferencia a soluciones alojadas en el territorio nacional. Un ejemplo de aplicación que permite un cifrado eficaz y cuyos servicios están en Suiza es Threema.
Mensajes de texto, imágenes, voz y próximamente también videollamadas están cifrados de principio a fin. Pero ¿podemos establecer nosotros mismos una seguridad de este tipo con nuestro ordenador?
Un ejemplo sería: quiero enviar un correo electrónico confidencial a una persona en concreto. No quiero que nadie más pueda leer o interceptar ese mensaje. Así que voy a cifrar el mensaje (con una llave que solo yo tengo y con un candado que protegerá el contenido de mi mensaje). Pero ¿existe una forma sencilla de hacerlo sin ser un especialista en la materia? Aquí tienes un vídeo explicativo sobre el uso de PGP, una solución gratuita que te ayudará a preparar el envío de archivos adjuntos por correo electrónico con total seguridad. Demostración:
Con un poco de práctica, también se puede cifrar fácilmente el cuerpo de un correo electrónico con la misma herramienta. Eficaz y gratuita, funciona en todos los sistemas operativos de ordenador (Windows, Mac, Linux).
Hablamos del acceso a los dispositivos que usamos a diario (teléfonos móviles u ordenadores). Todos los dispositivos recientes vienen con medidas de seguridad sólidas (biometría, reconocimiento facial o de huella dactilar) para desbloquear el acceso. Esto, combinado con un nombre de usuario y una contraseña, completa la identificación del usuario que debe utilizar el dispositivo. También se recomienda proteger físicamente el soporte que contiene los datos; me refiero, por supuesto, a los discos duros. Cifrar los discos permite evitar, en caso de robo, que lo almacenado pueda utilizarse con malas intenciones. Ya habíamos tratado este punto en uno de nuestros artículos anteriores. Un pequeño vídeo que repasa las reglas básicas de la seguridad informática:
En resumen, ¡hay que protegerse!
Nuestros datos son una parte importante de nuestra vida (privada o pública). Es importante poder controlar plenamente el uso, la transmisión y el almacenamiento de esos datos, así como con quién los compartimos, y saber por qué vía transitan. No dejes que el deseo de comodidad o de facilidad nuble tu juicio. Existen suficientes soluciones y medios para evitarse problemas y permanecer protegidos, sin dejar de beneficiarse de los avances tecnológicos que nos aportan todas las nuevas herramientas de comunicación.