Riservatezza dei dati, come vederci chiaro?
· Michel Aguilera
Il tema è delicato, tanto più che, con le rivelazioni quasi quotidiane di aziende di servizi colte in flagrante a rivendere dati o a effettuare intercettazioni illegali, viene da chiedersi: la riservatezza è davvero possibile al giorno d’oggi? È con questo interrogativo che in questo articolo passeremo in rassegna alcuni dei mezzi per proteggersi dallo spionaggio o dal furto di dati e i riflessi da adottare nel nostro uso quotidiano degli strumenti informatici. Una piccola guida di carattere generale, per chiunque desideri vederci più chiaro.
Pronto? Ti vedo…e ti sento!
Sì, è un dato di fatto: al giorno d’oggi gli strumenti informatici fanno parte integrante della nostra quotidianità. Che si tratti dello scambio di messaggi, con strumenti come WhatsApp, Facebook Messenger o altri, ogni nostro minimo scambio viene analizzato, archiviato…e talvolta ridistribuito a nostra insaputa. L’esempio più lampante, durante questo periodo di confinamento globale, è il caso di Zoom, che ha visto il numero dei suoi utenti esplodere in pochissimo tempo. Ma questa sovraesposizione ha anche permesso di sollevare il velo su alcune pratiche particolarmente discutibili.
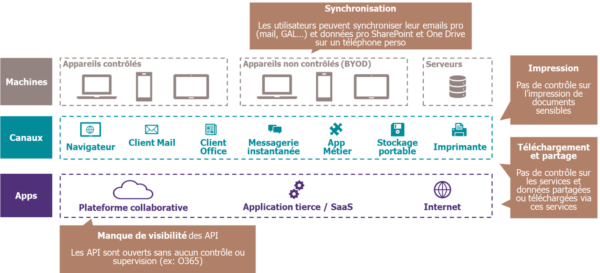
Allora, che cosa possiamo considerare riservato? Che cosa rientra invece in un uso pubblico o aperto a tutti? È importante saper distinguere, partendo innanzitutto da una classificazione personale di ciò che riteniamo possa essere condiviso senza impatto sulla nostra vita privata e di ciò che non deve essere rivisto o riletto al di fuori della cerchia intima che abbiamo scelto. Questa separazione non è cosa facile, perché gli strumenti informatici che usiamo ogni giorno si basano su una struttura di scambio di dati, con protocolli e interfacce comuni. Nell’illustrazione qui sotto si può vedere che delle API (moduli applicativi) possono essere riprese da altri produttori di software, per arricchire l’esperienza che si avrà di un qualsiasi servizio.
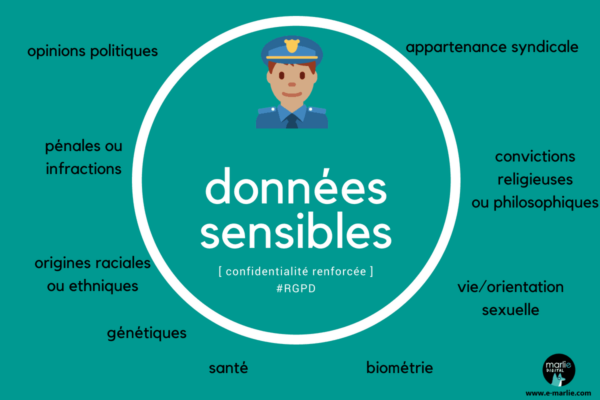
Nell’approccio alla classificazione dei propri dati, è indispensabile porsi le domande giuste. Per proteggere adeguatamente i dati sensibili, devi innanzitutto conoscere e capire i tuoi dati. Più precisamente, devi essere in grado di rispondere alle seguenti domande:
-
- Quali dati sensibili possiedi (foto personali, documenti finanziari o copie di documenti d’identità, ecc.)?
- Dove sono ospitati questi dati sensibili?
- Chi può accedervi, modificarli ed eliminarli?
- In che modo la tua vita privata ne risentirebbe se questi dati venissero divulgati, distrutti o modificati in modo errato?
- Quali dati sensibili possiedi (foto personali, documenti finanziari o copie di documenti d’identità, ecc.)?
Questa analisi pone le fondamenta di quella che viene chiamata governance dei dati. Nelle aziende moderne è un’attività molto delicata, perché garantisce nel tempo il comportamento corretto da tenere sull’insieme dei dati utilizzati, raccolti e, all’occorrenza, trasformati.
Per tornare a un uso mal gestito di dati affidati a un’azienda di comunicazione, diamo un’occhiata all’attualità. Prendiamo l’esempio del software di videoconferenza Zoom, che per funzionare utilizzava componenti software di Facebook e ridistribuiva dati, senza che l’utente del servizio iniziale avesse bisogno di un account Facebook.
In questo scenario, qualcuno che voleva semplicemente parlare con un familiare si ritrova involontariamente ad alimentare il data lake del social network. Quest’ultimo, forte di queste informazioni, può utilizzarle, trasformarle o persino rivenderle a terze parti…e l’utente non lo sa nemmeno! Informazioni come il luogo in cui si trovano i partecipanti, i loro indirizzi email e privati, i loro numeri di telefono.
Si è poi scoperto che il software, se eseguito su computer, poteva facilmente diventare il bersaglio di hacker, che potevano prendere agevolmente il controllo e accedere completamente alla macchina sfruttando la versione installata di Zoom.
La risposta di chi viene accusato (ossia i responsabili di Zoom) di aver fatto un cattivo uso dei nostri dati personali resta spesso la stessa: abbiamo transazioni cifrate e nessuno può intercettarle. È un modo semplice per dire: ho messo un lucchetto sui tuoi dati e tengo io la chiave. Ma chi controlla tutto questo? Se questa chiave viene condivisa con un partner di sviluppo del software o del servizio che usiamo, questa struttura terza potrebbe servirsi della chiave per sbloccare e leggere in chiaro tutto ciò che dovrebbe restare riservato, senza che l’utente ne sia informato. Si può evitare questo genere di situazione? Sì: riprendendo noi stessi il controllo del livello di sicurezza delle informazioni trasmesse. Nel nostro articolo precedente sugli strumenti di videoconferenza, abbiamo ricordato che esistono soluzioni per assicurarsi che le conversazioni non finiscano chissà dove (o vengano registrate a nostra insaputa) e che bisogna privilegiare soluzioni ospitate sul territorio nazionale. Un esempio di applicazione che consente una cifratura efficace e i cui servizi si trovano in Svizzera è Threema.
SMS, immagini, voce e prossimamente anche videochiamate sono interamente cifrati. Ma possiamo stabilire da soli una sicurezza di questo tipo con il nostro computer?
Un esempio potrebbe essere: voglio inviare un’email riservata a una persona in particolare. Non voglio che qualcun altro possa leggere o intercettare questo messaggio. Cifrerò quindi il messaggio (con una chiave che solo io possiedo e con un lucchetto che proteggerà il contenuto del mio messaggio). Ma esiste un modo semplice per farlo, senza essere uno specialista del settore? Ecco un video esplicativo sull’uso di PGP, una soluzione gratuita che ti aiuterà a preparare l’invio di allegati via email in tutta sicurezza. Dimostrazione:
Con un po’ di pratica, si può facilmente cifrare anche il corpo del messaggio di un’email con lo stesso strumento. Efficace e gratuito, funziona su tutti i sistemi operativi per computer (Windows, Mac, Linux).
Parliamo anche dell’accesso ai dispositivi che usiamo ogni giorno (telefoni cellulari o computer). Tutti i dispositivi recenti dispongono di protezioni robuste (biometria, riconoscimento facciale o dell’impronta digitale) per sbloccarne l’accesso. Questo, combinato con un nome utente e una password, completa l’identificazione dell’utente che deve usare il dispositivo. Si raccomanda inoltre di proteggere fisicamente il supporto che contiene i dati: parlo naturalmente dei dischi rigidi. Cifrare i dischi permette di evitare, in caso di furto, che ciò che vi è memorizzato possa essere usato in modo improprio. Avevamo affrontato questo punto in uno dei nostri articoli precedenti. Ecco un breve video che riprende le regole di base sulla sicurezza informatica:
In sintesi, dobbiamo proteggerci!
I nostri dati sono una parte importante della nostra vita (privata o pubblica). È importante poter padroneggiare pienamente l’uso, la trasmissione e l’archiviazione di questi dati, così come sapere con chi li condividiamo e attraverso quali canali transitano. Non lasciare che il desiderio di comodità o di semplicità offuschi il tuo giudizio. Esistono abbastanza soluzioni e mezzi per evitarsi guai e restare protetti, pur beneficiando dei progressi tecnologici che ci offrono tutti i nuovi strumenti di comunicazione.