Reti parallele, VPN e altre soluzioni
· Michel Aguilera
Da molto tempo l’uso di reti o servizi alternativi, considerati ai margini dei cosiddetti prodotti commerciali, è stato percepito come decisamente riservato agli “specialisti”. Parlo di soluzioni VPN diverse dai classici NordVPN, Cyberghost e altri prodotti noti al grande pubblico. Vedremo che, in materia di reti e servizi, esiste tutta una gamma di possibilità per proteggere la nostra privacy e mantenere anche un certo livello di riservatezza nelle nostre comunicazioni. Alla scoperta di un mondo… non poi così sotterraneo. Attenzione, questo sarà un articolo per gli appassionati di reti :)
Ci connettiamo… in privato?
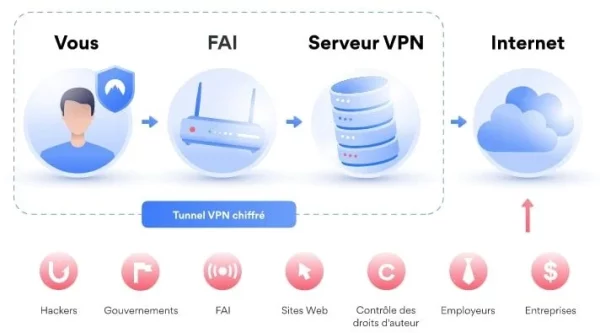
Uno dei primi servizi che affronteremo riguarda il concetto di VPN. Una rete VPN è un tipo di rete informatica che permette a computer e dispositivi di connettersi a distanza in modo sicuro. La VPN è un po’ come un tunnel che collega due computer tramite Internet. Il tunnel è protetto da una chiave di crittografia, il che significa che le informazioni scambiate tra i due computer sono protette e non possono essere lette da altre persone. Le VPN sono spesso utilizzate dalle aziende per permettere ai propri dipendenti di lavorare a distanza in modo sicuro e per accedere a risorse informatiche protette da un firewall, come file o server.
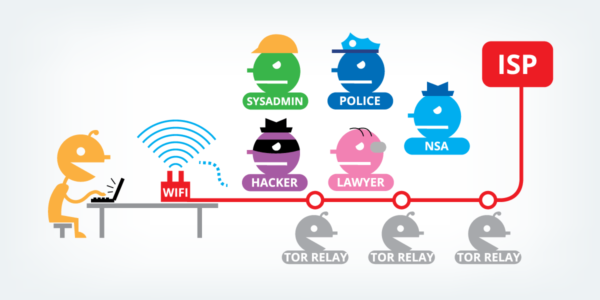
Un altro tipo di rete un po’ meno conosciuto è il sistema Tor (spesso associato al Darkweb).
La rete Tor è una rete informatica mondiale che permette di navigare su Internet in modo anonimo e sicuro. Quando usi la rete Tor, il tuo traffico Internet viene instradato attraverso diversi nodi o relay prima di raggiungere la destinazione finale. Questo rende difficile per chiunque identificare il tuo indirizzo IP e seguire la tua attività online. Tor utilizza anche una crittografia end-to-end per proteggere il tuo traffico da intercettazioni e ascolti indiscreti.
La rete Tor è spesso utilizzata da persone che hanno bisogno di proteggere la propria privacy e la propria sicurezza online, come giornalisti, attivisti politici e persone che vivono in Paesi in cui la censura e la sorveglianza su Internet sono comuni. Per usare la rete Tor si ricorre spesso all’omonimo browser, il browser Tor. Ecco un video esplicativo di Korben:
Con un approccio un po’ diverso, e affinché tutti possano beneficiare di una rete cosiddetta “privata”, bisognerebbe poter creare un collegamento senza alcuna centralizzazione (rischio di intrusione intermedia o di furto di dati). Per questo parleremo delle VPN cosiddette “Mesh”. Uno degli esempi è ZeroTier.
ZeroTier utilizza un protocollo VPN proprietario chiamato ZeroTier One per creare reti private virtuali (VPN). Questo protocollo utilizza una crittografia end-to-end per proteggere i dati in transito sulla rete. ZeroTier One funziona assegnando indirizzi IP virtuali a ogni dispositivo connesso alla rete. Questi indirizzi IP virtuali sono associati a una chiave privata crittografica unica per ogni dispositivo. Quando un dispositivo entra nella rete ZeroTier, invia la propria chiave privata al controller centrale ZeroTier, che la utilizza per generare un indirizzo IP virtuale unico per quel dispositivo. Questo indirizzo IP virtuale viene poi utilizzato per instradare il traffico di rete tra i dispositivi della rete.
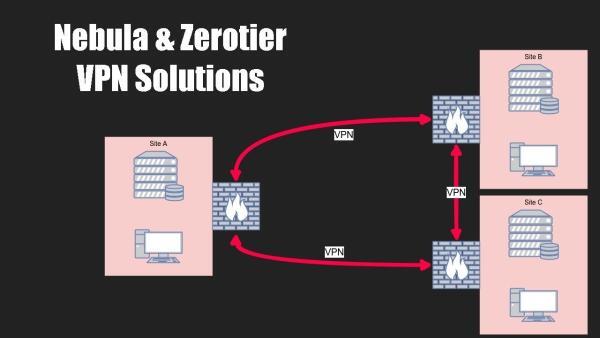
ZeroTier utilizza anche tecniche di instradamento di livello 2 (Ethernet) per consentire una connettività trasparente tra i dispositivi della rete. Questa tecnica di instradamento permette ai dispositivi di comunicare direttamente tra loro senza passare da un gateway o da un router. Ciò consente una comunicazione più rapida e più affidabile tra i dispositivi. La soluzione è inoltre progettata per funzionare in ambienti di rete complessi, come reti con firewall o reti con indirizzi IP privati. A questo scopo utilizza tecniche di attraversamento di firewall e di NAT per permettere ai dispositivi di comunicare tra loro senza alcuna configurazione aggiuntiva.
Infine, ZeroTier dispone di una dashboard centralizzata per gestire le reti e i dispositivi connessi. Questa dashboard permette di monitorare le prestazioni di rete, gestire gli utenti e configurare i parametri di sicurezza. Per capirne un po’ il funzionamento, ecco un video (in inglese) che lo spiega in modo più dettagliato:
La differenza principale tra una VPN classica e ZeroTier è il modo in cui creano una rete privata virtuale. La VPN classica utilizza un server centralizzato, mentre ZeroTier utilizza un’architettura di rete distribuita basata su punti di presenza sparsi in tutto il mondo. Anche se ZeroTier sembra piuttosto potente, resta destinato a chi desidera avere “solo” servizi di presentazione di rete. Esistono soluzioni che integrano più possibilità, come nel caso di Tailscale. Se ne possono imparare il funzionamento e le funzioni tramite il loro canale Youtube.
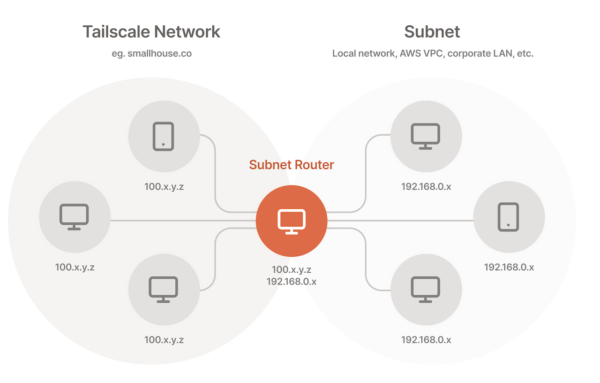
Per i più tecnici, ecco un blog interno che spiega nel dettaglio le possibilità.
Il servizio utilizza un protocollo di sicurezza chiamato WireGuard, che permette di cifrare i dati scambiati tra computer e dispositivi per proteggerli dagli attacchi malevoli. Tailscale è facile da usare perché è progettato per funzionare in background senza richiedere configurazioni complesse. Tailscale è pensato per consentire una connettività semplice e sicura tra i dispositivi, anche quando si trovano in reti o ambienti di lavoro diversi. Gli utenti possono accedere a risorse su altri dispositivi, come file o stampanti, come se si trovassero sulla stessa rete locale. Il servizio è inoltre progettato per integrarsi facilmente con altri servizi cloud, come Google Cloud Platform, Amazon Web Services o Microsoft Azure, per una gestione centralizzata di utenti e risorse. Breve video (in inglese) di presentazione:
Ecco alcune delle principali funzionalità disponibili su Tailscale:
Connessione VPN: permette agli utenti di connettersi a una rete privata virtuale (VPN) in modo sicuro tramite Internet. Connessione remota: è possibile permettere agli utenti di connettersi a computer e dispositivi a distanza, come se si trovassero sulla stessa rete locale. Condivisione di file: gli utenti di Tailscale possono condividere facilmente file tra diversi dispositivi tramite la rete privata virtuale (Taildrop). Stampanti condivise: Tailscale permette agli utenti di connettersi a stampanti condivise a distanza, come se si trovassero sulla stessa rete locale. Accesso alle risorse cloud: Tailscale può essere facilmente integrato con servizi cloud come Google Cloud Platform, Amazon Web Services e Microsoft Azure, consentendo agli utenti di accedere a risorse cloud dai propri computer e dispositivi. Gestione centralizzata: gli utenti di Tailscale possono gestire facilmente utenti e risorse da una dashboard centralizzata. Autenticazione a più fattori: Tailscale supporta l’autenticazione a più fattori per una maggiore sicurezza durante l’accesso alla rete privata virtuale. Integrazione con altri strumenti di sicurezza: Tailscale può essere facilmente integrato con altri strumenti di sicurezza, come firewall e soluzioni di rilevamento delle minacce, per rafforzare la sicurezza dell’ambiente di rete.
L’agente, una volta installato, propone le interazioni con gli altri “nodi” dello stesso ambiente, il che facilita enormemente gli scambi tra le macchine della rete privata. Ecco un altro video (in inglese) per vedere Tailscale in azione:
In sintesi, siamo connessi… ma al sicuro?
Come hai potuto vedere nel video di Korben qui sopra, una raccomandazione essenziale è di non fare le cose a casaccio. L’utilità di creare questo genere di connessioni o reti parallele è innanzitutto rendere sicuri gli scambi con le nostre macchine, con metodi più semplici di quelli proposti dai grandi vendor del mercato. Il tutto, ovviamente, per proteggersi da infiltrazioni indesiderate e mantenere il controllo degli accessi in modo elegante e sicuro.
In termini di funzionalità, ZeroTier e Tailscale offrono entrambi una gestione centralizzata delle reti e degli utenti tramite una dashboard online, oltre a tecniche di attraversamento di firewall e di NAT per consentire una connettività trasparente in ambienti di rete complessi. Tuttavia, Tailscale si concentra maggiormente sull’integrazione con altre applicazioni e servizi cloud, mentre ZeroTier si concentra sulla creazione di reti distribuite per un’ampia varietà di applicazioni.
Spero che questo ti aiuti a capire le differenze tra queste tecnologie VPN.