Redes paralelas, VPN y otras soluciones
· Michel Aguilera
Desde hace mucho tiempo, el uso de redes o servicios alternativos, considerados al margen de los productos llamados comerciales, se ha percibido como algo claramente reservado a los “especialistas”. Me refiero a soluciones de VPN distintas de las clásicas NordVPN, Cyberghost y otros productos conocidos por el gran público. Vamos a ver que, en materia de redes y servicios, existe toda una gama de posibilidades para proteger nuestra privacidad y mantener también un cierto nivel de confidencialidad en nuestras comunicaciones. Descubrimos un mundo… no tan subterráneo como parece. Atención, este será un artículo para los apasionados de las redes :)
Nos conectamos… ¿en privado?
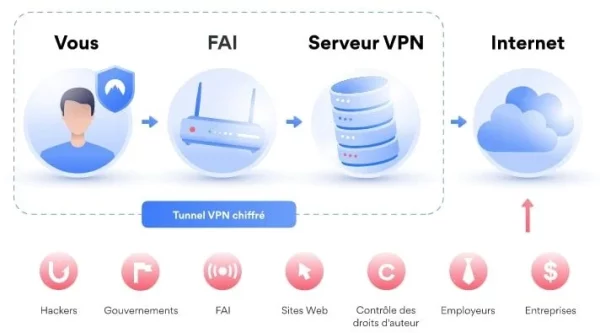
Uno de los primeros servicios que vamos a tratar es el concepto de VPN. Una red VPN es un tipo de red informática que permite a los ordenadores y dispositivos conectarse a distancia de forma segura. La VPN es un poco como un túnel que une dos ordenadores a través de Internet. El túnel está protegido por una clave de cifrado, lo que significa que la información intercambiada entre los dos ordenadores está protegida y no puede ser leída por otras personas. Las empresas suelen utilizar las VPN para que sus empleados puedan trabajar a distancia de forma segura y acceder a recursos informáticos protegidos por un cortafuegos, como archivos o servidores.
Otro tipo de red algo desconocida es el sistema Tor (a menudo asociado a la Darkweb).
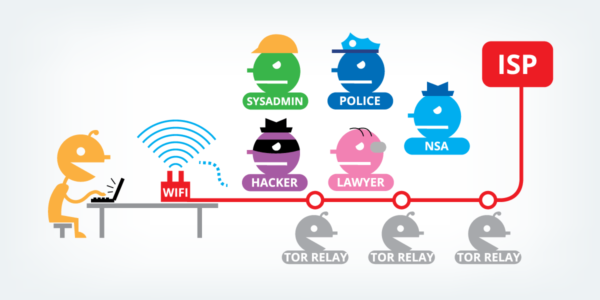
La red Tor es una red informática mundial que permite navegar por Internet de forma anónima y segura. Cuando utilizas la red Tor, tu tráfico de Internet pasa por varios nodos o repetidores antes de llegar a su destino final. Esto hace que a cualquiera le resulte difícil identificar tu dirección IP y seguir tu actividad en línea. Tor también utiliza un cifrado de extremo a extremo para proteger tu tráfico frente a interceptaciones y escuchas indiscretas.
La red Tor la utilizan a menudo personas que necesitan proteger su privacidad y su seguridad en línea, como periodistas, activistas políticos y personas que viven en países donde la censura y la vigilancia en Internet son habituales. Para usar la red Tor se suele emplear el navegador del mismo nombre, el navegador Tor. Aquí tienes un vídeo explicativo de Korben:
Con un enfoque algo distinto, y para que todo el mundo pueda beneficiarse de una red llamada “privada”, habría que poder crear un enlace sin ninguna noción de centralización (riesgo de intrusión intermedia o de robo de datos). Por eso vamos a hablar de las VPN llamadas “Mesh”. Uno de los ejemplos es ZeroTier.
ZeroTier utiliza un protocolo VPN propietario llamado ZeroTier One para crear redes privadas virtuales (VPN). Este protocolo utiliza un cifrado de extremo a extremo para proteger los datos en tránsito por la red. ZeroTier One funciona utilizando direcciones IP virtuales para cada dispositivo conectado a la red. Estas direcciones IP virtuales están asociadas a una clave privada criptográfica única para cada dispositivo. Cuando un dispositivo se une a la red ZeroTier, envía su clave privada al controlador central de ZeroTier, que la utiliza para generar una dirección IP virtual única para ese dispositivo. Esta dirección IP virtual se utiliza después para encaminar el tráfico de red entre los dispositivos de la red.
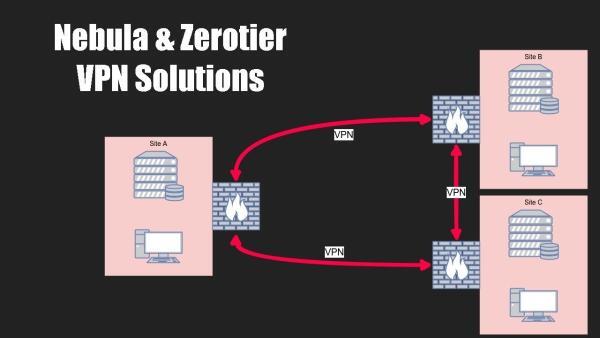
ZeroTier también utiliza técnicas de enrutamiento de capa 2 (Ethernet) para permitir una conectividad transparente entre los dispositivos de la red. Esta técnica de enrutamiento permite que los dispositivos se comuniquen directamente entre sí sin pasar por una pasarela o un router. Esto permite una comunicación más rápida y fiable entre los dispositivos. La solución también está diseñada para funcionar en entornos de red complejos, como redes con cortafuegos o redes con direcciones IP privadas. Para ello, utiliza técnicas de atravesamiento de cortafuegos y de NAT que permiten a los dispositivos comunicarse entre sí sin ninguna configuración adicional.
Por último, ZeroTier dispone de un panel de control centralizado para gestionar las redes y los dispositivos conectados. Este panel permite supervisar el rendimiento de la red, gestionar los usuarios y configurar los parámetros de seguridad. Para entender un poco su funcionamiento, aquí tienes un vídeo (en inglés) que lo explica de forma más detallada:
La principal diferencia entre una VPN clásica y ZeroTier es la forma en que crean una red privada virtual. La VPN clásica utiliza un servidor centralizado, mientras que ZeroTier utiliza una arquitectura de red distribuida basada en puntos de presencia repartidos por todo el mundo. Aunque ZeroTier parece bastante potente, sigue estando dirigido a las personas que “solo” desean servicios de presentación de red. Existen soluciones que incorporan más posibilidades, como es el caso de Tailscale. Se puede aprender su funcionamiento y sus funciones a través de su canal de Youtube.
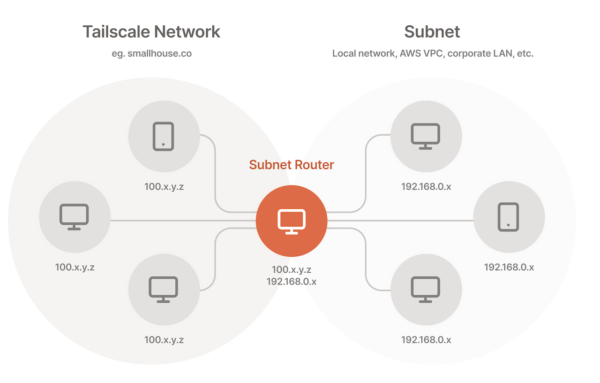
Para los más técnicos, aquí tienes un blog interno que explica con detalle las posibilidades.
El servicio utiliza un protocolo de seguridad llamado WireGuard, que permite cifrar los datos intercambiados entre ordenadores y dispositivos para protegerlos contra ataques maliciosos. Tailscale es fácil de usar porque está diseñado para funcionar en segundo plano sin necesidad de una configuración compleja. Tailscale está pensado para ofrecer una conectividad fácil y segura entre los dispositivos, incluso cuando se encuentran en redes o entornos de trabajo diferentes. Los usuarios pueden acceder a recursos de otros dispositivos, como archivos o impresoras, como si estuvieran en la misma red local. El servicio también está diseñado para integrarse fácilmente con otros servicios en la nube, como Google Cloud Platform, Amazon Web Services o Microsoft Azure, para una gestión centralizada de usuarios y recursos. Un pequeño vídeo (en inglés) de presentación:
Estas son algunas de las principales funciones disponibles en Tailscale:
Conexión VPN: permite a los usuarios conectarse a una red privada virtual (VPN) de forma segura a través de Internet. Conexión remota: es posible permitir que los usuarios se conecten a ordenadores y dispositivos a distancia, como si estuvieran en la misma red local. Compartición de archivos: los usuarios de Tailscale pueden compartir fácilmente archivos entre distintos dispositivos a través de la red privada virtual (Taildrop). Impresoras compartidas: Tailscale permite a los usuarios conectarse a impresoras compartidas a distancia, como si estuvieran en la misma red local. Acceso a recursos en la nube: Tailscale puede integrarse fácilmente con servicios en la nube como Google Cloud Platform, Amazon Web Services y Microsoft Azure, lo que permite a los usuarios acceder a recursos en la nube desde sus ordenadores y dispositivos. Gestión centralizada: los usuarios de Tailscale pueden gestionar fácilmente usuarios y recursos desde un panel de control centralizado. Autenticación multifactor: Tailscale admite la autenticación multifactor para reforzar la seguridad al acceder a la red privada virtual. Integración con otras herramientas de seguridad: Tailscale puede integrarse fácilmente con otras herramientas de seguridad, como cortafuegos y soluciones de detección de amenazas, para reforzar la seguridad del entorno de red.
El agente, una vez instalado, ofrece las interacciones con los demás “nodos” del mismo entorno, lo que facilita enormemente los intercambios entre las máquinas de la red privada. Aquí tienes otro vídeo (en inglés) para ver Tailscale en acción:
En resumen, estamos conectados… pero ¿seguros?
Como has podido ver en el vídeo de Korben un poco más arriba, una recomendación esencial es no hacer cualquier cosa. La utilidad de crear este tipo de conexiones o redes paralelas es, ante todo, proteger los intercambios con nuestras máquinas, con métodos más sencillos que los que proponen los grandes fabricantes de software del mercado. Todo ello, por supuesto, para protegernos de infiltraciones no deseadas y mantener el control de los accesos de forma elegante y segura.
En cuanto a funciones, tanto ZeroTier como Tailscale ofrecen una gestión centralizada de redes y usuarios mediante un panel de control en línea, así como técnicas de atravesamiento de cortafuegos y de NAT para permitir una conectividad transparente en entornos de red complejos. Sin embargo, Tailscale se centra más en la integración con otras aplicaciones y servicios en la nube, mientras que ZeroTier se centra en la creación de redes distribuidas para una gran variedad de aplicaciones.
Espero que esto te ayude a entender las diferencias entre estas tecnologías VPN.