Parallele Netzwerke, VPN und andere Lösungen
· Michel Aguilera
Lange Zeit wurde die Nutzung alternativer Netzwerke oder Dienste, die als Randerscheinung neben den sogenannten kommerziellen Produkten galten, als etwas wahrgenommen, das ausschließlich „Spezialisten“ vorbehalten ist. Ich spreche von VPN-Lösungen jenseits der Klassiker wie NordVPN, Cyberghost und anderer der breiten Öffentlichkeit bekannter Produkte. Wir werden sehen, dass es bei Netzwerken und Diensten eine ganze Palette von Möglichkeiten gibt, um unsere Privatsphäre zu schützen und auch ein gewisses Maß an Vertraulichkeit rund um unsere Kommunikation zu wahren. Entdeckung einer Welt… die gar nicht so sehr im Untergrund liegt. Achtung, dies wird ein Artikel für Netzwerk-Begeisterte :)
Wir verbinden uns… privat?
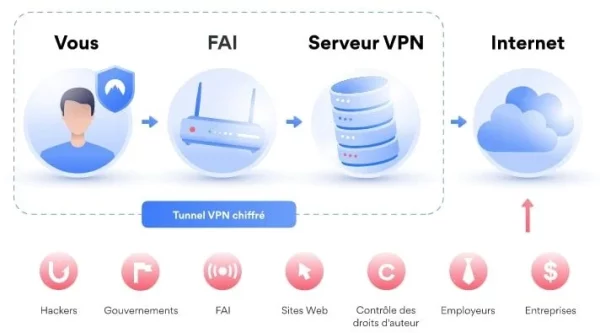
Einer der ersten Dienste, die wir behandeln, betrifft das Konzept des VPN. Ein VPN ist eine Art Computernetzwerk, das es Computern und Geräten ermöglicht, sich sicher aus der Ferne zu verbinden. Ein VPN ist ein bisschen wie ein Tunnel, der zwei Computer über das Internet miteinander verbindet. Der Tunnel ist durch einen Verschlüsselungsschlüssel geschützt, was bedeutet, dass die zwischen den beiden Computern ausgetauschten Informationen geschützt sind und nicht von anderen Personen gelesen werden können. VPNs werden häufig von Unternehmen eingesetzt, damit ihre Mitarbeitenden sicher aus der Ferne arbeiten und auf durch eine Firewall geschützte IT-Ressourcen wie Dateien oder Server zugreifen können.
Eine weitere, eher wenig bekannte Art von Netzwerk ist das Tor-System (oft mit dem Darkweb in Verbindung gebracht).
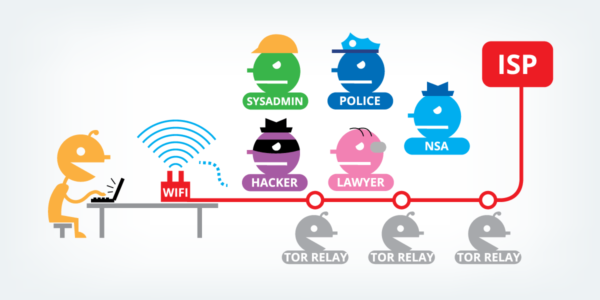
Das Tor-Netzwerk ist ein weltweites Computernetzwerk, mit dem man anonym und sicher im Internet surfen kann. Wenn Sie das Tor-Netzwerk nutzen, wird Ihr Internetverkehr über mehrere Knoten oder Relais geleitet, bevor er sein endgültiges Ziel erreicht. Das macht es für jeden schwierig, Ihre IP-Adresse zu ermitteln und Ihre Online-Aktivitäten zu verfolgen. Tor verwendet außerdem eine Ende-zu-Ende-Verschlüsselung, um Ihren Datenverkehr vor dem Abfangen und neugierigem Mithören zu schützen.
Das Tor-Netzwerk wird häufig von Menschen genutzt, die ihre Privatsphäre und ihre Sicherheit im Internet schützen müssen, etwa Journalisten, politische Aktivisten und Menschen, die in Ländern leben, in denen Zensur und Überwachung im Internet an der Tagesordnung sind. Um das Tor-Netzwerk zu nutzen, verwendet man meistens den gleichnamigen Browser, den Tor Browser. Hier ein Erklärvideo von Korben:
Mit einem etwas anderen Ansatz, und damit alle von einem sogenannten „privaten“ Netzwerk profitieren können, müsste man eine Verbindung herstellen können, ohne auf eine Zentralisierung zu setzen (Risiko eines Eindringens dazwischen oder von Datendiebstahl). Deshalb sprechen wir nun über sogenannte „Mesh“-VPNs. Ein Beispiel dafür ist ZeroTier.
ZeroTier verwendet ein proprietäres VPN-Protokoll namens ZeroTier One, um virtuelle private Netzwerke (VPN) zu erstellen. Dieses Protokoll nutzt eine Ende-zu-Ende-Verschlüsselung, um die über das Netzwerk übertragenen Daten zu schützen. ZeroTier One arbeitet mit virtuellen IP-Adressen für jedes mit dem Netzwerk verbundene Gerät. Diese virtuellen IP-Adressen sind mit einem für jedes Gerät eindeutigen kryptografischen privaten Schlüssel verknüpft. Wenn ein Gerät dem ZeroTier-Netzwerk beitritt, sendet es seinen privaten Schlüssel an den zentralen ZeroTier-Controller, der ihn verwendet, um eine eindeutige virtuelle IP-Adresse für dieses Gerät zu erzeugen. Diese virtuelle IP-Adresse wird dann verwendet, um den Netzwerkverkehr zwischen den Geräten im Netzwerk weiterzuleiten.
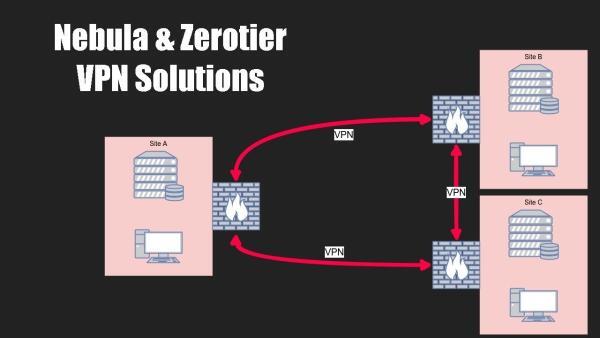
ZeroTier nutzt außerdem Routing-Techniken auf Schicht 2 (Ethernet), um eine nahtlose Konnektivität zwischen den Geräten im Netzwerk zu ermöglichen. Diese Routing-Technik erlaubt es den Geräten, direkt miteinander zu kommunizieren, ohne über ein Gateway oder einen Router zu gehen. Das ermöglicht eine schnellere und zuverlässigere Kommunikation zwischen den Geräten. Die Lösung ist zudem so konzipiert, dass sie in komplexen Netzwerkumgebungen funktioniert, etwa in Netzwerken mit Firewalls oder mit privaten IP-Adressen. Dazu verwendet sie Techniken zur Firewall- und NAT-Traversierung, damit die Geräte ohne zusätzliche Konfiguration miteinander kommunizieren können.
Schließlich verfügt ZeroTier über ein zentrales Dashboard zur Verwaltung der Netzwerke und der verbundenen Geräte. Mit diesem Dashboard lassen sich die Netzwerkleistung überwachen, Benutzer verwalten und die Sicherheitseinstellungen konfigurieren. Um die Funktionsweise etwas besser zu verstehen, hier ein Video (auf Englisch), das sie ausführlicher erklärt:
Der Hauptunterschied zwischen einem klassischen VPN und ZeroTier liegt in der Art und Weise, wie sie ein virtuelles privates Netzwerk aufbauen. Das klassische VPN nutzt einen zentralen Server, während ZeroTier eine verteilte Netzwerkarchitektur verwendet, die auf weltweit verteilten Points of Presence beruht. Auch wenn ZeroTier recht leistungsfähig erscheint, richtet es sich an Personen, die „nur“ Netzwerkdienste wünschen. Es gibt Lösungen, die mehr Möglichkeiten mitbringen, wie etwa Tailscale. Seine Funktionsweise und seine Funktionen kann man über den YouTube-Kanal des Anbieters kennenlernen.
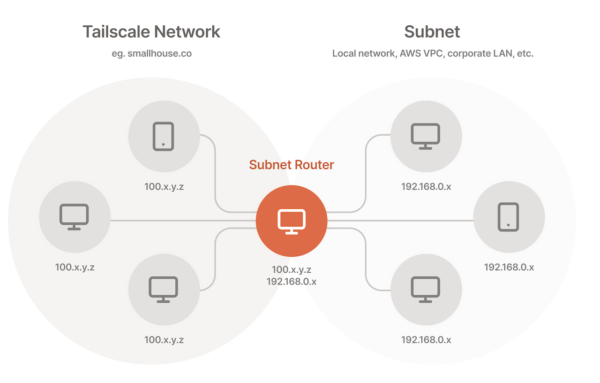
Für die Technikversierten unter Ihnen gibt es hier einen hauseigenen Blog, der die Möglichkeiten im Detail erklärt.
Der Dienst verwendet ein Sicherheitsprotokoll namens WireGuard, das die zwischen Computern und Geräten ausgetauschten Daten verschlüsselt, um sie vor böswilligen Angriffen zu schützen. Tailscale ist einfach zu bedienen, da es so konzipiert ist, dass es im Hintergrund läuft, ohne eine komplexe Konfiguration zu erfordern. Tailscale ist darauf ausgelegt, eine einfache und sichere Konnektivität zwischen Geräten zu ermöglichen, selbst wenn sie sich in unterschiedlichen Netzwerken oder Arbeitsumgebungen befinden. Die Benutzer können auf Ressourcen anderer Geräte wie Dateien oder Drucker zugreifen, als befänden sie sich im selben lokalen Netzwerk. Der Dienst ist außerdem so konzipiert, dass er sich leicht mit anderen Cloud-Diensten wie Google Cloud Platform, Amazon Web Services oder Microsoft Azure integrieren lässt, um Benutzer und Ressourcen zentral zu verwalten. Ein kurzes Beschreibungsvideo (auf Englisch):
Hier einige der wichtigsten Funktionen von Tailscale:
VPN-Verbindung: Damit können sich Benutzer sicher über das Internet mit einem virtuellen privaten Netzwerk (VPN) verbinden. Fernverbindung: Benutzer können sich aus der Ferne mit Computern und Geräten verbinden, als befänden sie sich im selben lokalen Netzwerk. Dateifreigabe: Tailscale-Benutzer können über das virtuelle private Netzwerk ganz einfach Dateien zwischen verschiedenen Geräten teilen (Taildrop). Freigegebene Drucker: Mit Tailscale können sich Benutzer aus der Ferne mit freigegebenen Druckern verbinden, als befänden sie sich im selben lokalen Netzwerk. Zugriff auf Cloud-Ressourcen: Tailscale lässt sich leicht mit Cloud-Diensten wie Google Cloud Platform, Amazon Web Services und Microsoft Azure integrieren, sodass Benutzer von ihren Computern und Geräten aus auf Cloud-Ressourcen zugreifen können. Zentrale Verwaltung: Tailscale-Benutzer können Benutzer und Ressourcen bequem über ein zentrales Dashboard verwalten. Multi-Faktor-Authentifizierung: Tailscale unterstützt die Multi-Faktor-Authentifizierung für mehr Sicherheit beim Zugriff auf das virtuelle private Netzwerk. Integration mit anderen Sicherheitstools: Tailscale lässt sich leicht mit anderen Sicherheitstools wie Firewalls und Lösungen zur Bedrohungserkennung integrieren, um die Sicherheit der Netzwerkumgebung zu erhöhen.
Der Agent bietet nach der Installation die Interaktion mit den anderen „Knoten“ derselben Umgebung an, was den Austausch zwischen den Rechnern des privaten Netzwerks enorm erleichtert. Hier ein weiteres Video (auf Englisch), um Tailscale in Aktion zu sehen:
Kurz gesagt: verbunden… aber auch sicher?
Wie Sie im Video von Korben weiter oben sehen konnten, lautet eine wesentliche Empfehlung, nicht einfach irgendetwas zu tun. Der Nutzen solcher Verbindungen oder paralleler Netzwerke besteht vor allem darin, den Austausch mit unseren Rechnern abzusichern – mit einfacheren Methoden als denen der großen Anbieter auf dem Markt. Dies dient selbstverständlich dazu, sich vor unerwünschtem Eindringen zu schützen und die Kontrolle über die Zugriffe auf elegante und sichere Weise zu behalten.
In Sachen Funktionen bieten ZeroTier und Tailscale beide eine zentrale Verwaltung der Netzwerke und Benutzer über ein Online-Dashboard sowie Techniken zur Firewall- und NAT-Traversierung, um eine nahtlose Konnektivität in komplexen Netzwerkumgebungen zu ermöglichen. Tailscale konzentriert sich jedoch stärker auf die Integration mit anderen Anwendungen und Cloud-Diensten, während ZeroTier sich auf den Aufbau verteilter Netzwerke für eine große Vielfalt von Anwendungen konzentriert.
Ich hoffe, dies hilft Ihnen, die Unterschiede zwischen diesen VPN-Technologien zu verstehen.