Identità digitale: iOS, che ne è della riservatezza?
· Michel Aguilera
Apple si vanta di difendere i nostri dati quando usiamo i dispositivi mobili del suo marchio (iPhone, iPad o Mac). Con soluzioni come TouchID o FaceID, l’accesso ai nostri dispositivi targati Mela dovrebbe essere protetto tramite componenti fisici interni (Secure Enclave). Ma se volessimo conservare le nostre credenziali altrove? Breve panoramica delle soluzioni possibili.
Blindiamo gli accessi!
Sebbene Apple integri un concetto di gestione dell’identità, con un livello di sicurezza già collaudato, si nota una tendenza a voler gestire le proprie identità al di fuori dei dispositivi. Come abbiamo visto in un articolo precedente, quando si parla di autorizzazione IAM, per l’utente finale si tratta di dimostrare la propria identità sulla rete.
Il metodo tradizionale consiste nel combinare un nome utente e una password. L’altro metodo (di autenticazione) consiste nel combinare qualcosa da memorizzare con un supporto fisico (chiavi di sicurezza o altro). Può trattarsi in particolare di un badge, di un telefono cellulare, di un token, di impronte digitali, ecc. Questi ultimi sono molto spesso considerati forme di autenticazione forte o metodi di autenticazione a 2 fattori.
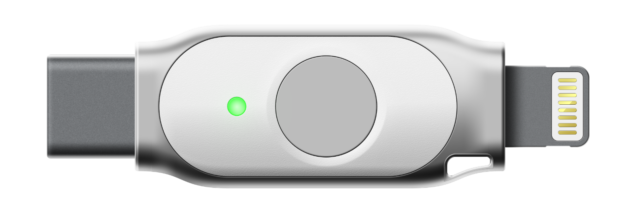
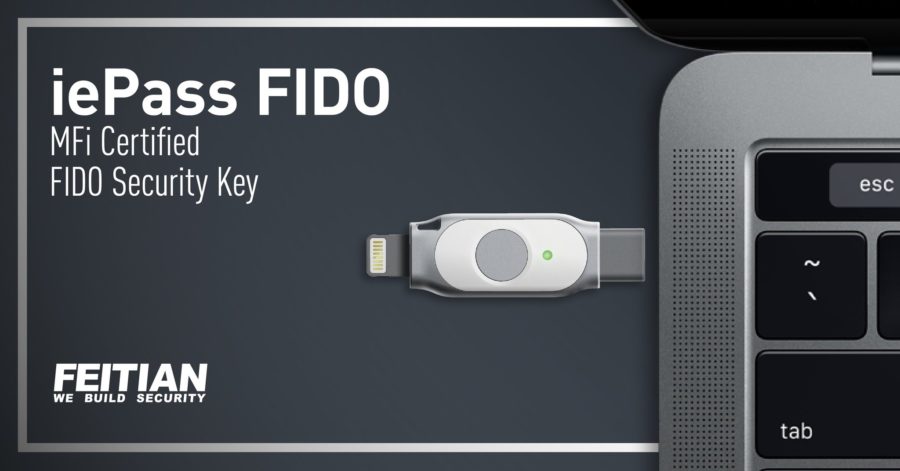
È in questo contesto che FEITIAN, di cui avevamo già parlato, ha realizzato una chiave dedicata ai dispositivi iOS: la iePASS. Basata su FIDO, questa chiave ha la particolarità di avere 2 connettori (Lightning e USB-C), il che le permette di funzionare sia con gli iPhone sia con gli iPad Pro, ma anche con i Mac.
Breve video di test su iPhone e iPad:
Come puoi constatare, è molto semplice da usare. Come per i test precedenti, è importante che la chiave di sicurezza sia registrata nelle soluzioni di verifica dell’identità (ad es. Microsoft, Google o Facebook).
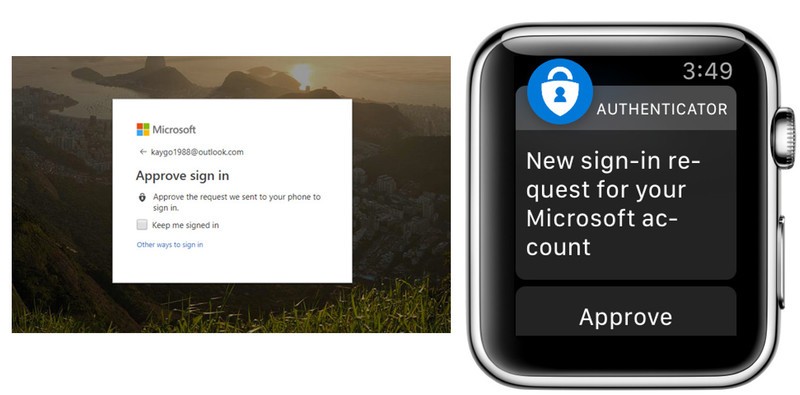
Nel caso di Microsoft e del suo ambiente, è consigliata un’app (Authenticator), con la possibilità di dare la conferma da un Apple Watch. Questo è l’approccio di verifica a 2 fattori dell’azienda di Redmond, ma i dati di identificazione sono archiviati nel cloud e quindi non è prevista una conservazione locale (a differenza della chiave di FEITIAN).
Anche Google ha una soluzione disponibile su iOS: Google Authenticator. Si tratta di un’applicazione che genera codici di verifica. Questi codici vanno inseriti quando si è configurata la verifica in due passaggi su un servizio (Google, social network, Discord, ecc.). Il codice è obbligatorio per autorizzare l’accesso su un dispositivo. Così, se un hacker riesce a ottenere il tuo nome utente e la tua password, non potrà andare oltre. Infatti non avrà il codice di verifica necessario per accedere al tuo account.
La parte più interessante nell’uso delle chiavi di sicurezza è che possono servire in diversi scenari. Breve video introduttivo di FEITIAN:
E il mio video sull’integrazione di una carta di sicurezza FEITIAN in NFC nel mio sistema MyFOX:
In sintesi, è davvero blindato!
L’avrai capito: anche se sugli smartphone sono disponibili soluzioni di gestione delle credenziali (con copia locale o nel cloud), a volte è utile avere delle alternative per gestire la propria identità digitale. Il vantaggio di una chiave di sicurezza è che può servire in diversi contesti, ma soprattutto con qualsiasi soluzione compatibile NFC/FIDO presente sul mercato.