Digitale Identität: iOS – wie steht es um den Datenschutz?
· Michel Aguilera
Apple rühmt sich, unsere Daten zu schützen, wenn wir die Mobilgeräte der Marke nutzen (iPhone, iPad oder Macs). Mit Lösungen wie TouchID oder FaceID soll der Zugriff auf unsere Apfel-Geräte durch interne physische Komponenten (Secure Enclave) geschützt sein. Was aber, wenn wir unsere Anmeldedaten lieber woanders hinterlegen möchten? Ein kurzer Überblick über die möglichen Lösungen.
Zugänge hinter Panzerglas!
Obwohl Apple ein Konzept zur Identitätsverwaltung mit einem bereits bewährten Sicherheitsniveau integriert, zeichnet sich ein Trend ab, die eigenen Identitäten außerhalb der Geräte zu verwalten. Wie wir in einem früheren Artikel gesehen haben, geht es bei der IAM-Autorisierung darum, dass der Endnutzer seine Identität im Netzwerk nachweist.
Die traditionelle Methode besteht darin, einen Benutzernamen mit einem Passwort zu kombinieren. Die andere (Authentifizierungs-)Methode kombiniert Wissen und einen physischen Träger (Sicherheitsschlüssel oder Ähnliches). Dabei kann es sich etwa um einen Badge, ein Mobiltelefon, einen Token, Fingerabdrücke usw. handeln. Letztere gelten sehr oft als Formen der starken Authentifizierung bzw. als Methode der Zwei-Faktor-Authentifizierung.
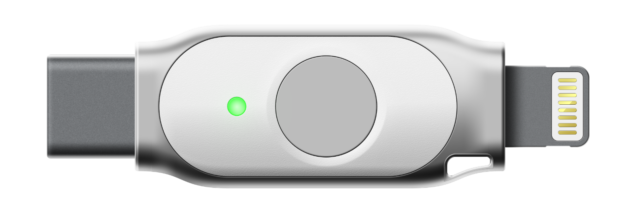
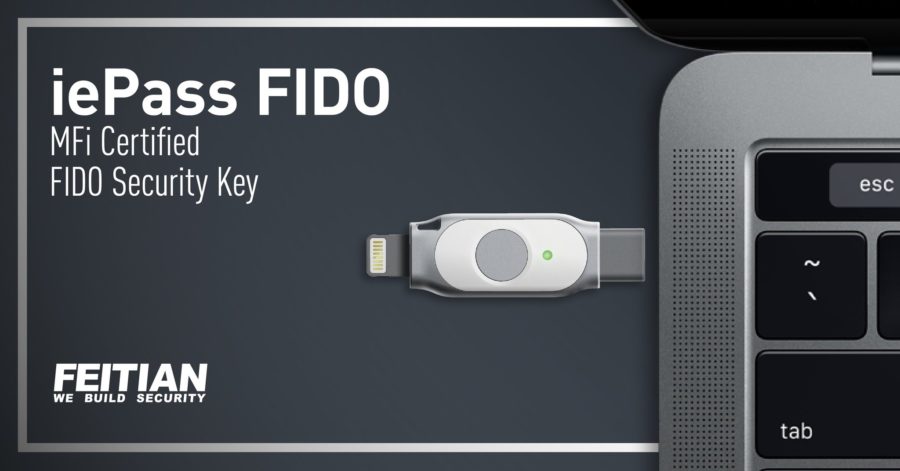
In diesem Zusammenhang hat FEITIAN, das wir bereits erwähnt hatten, einen Schlüssel speziell für iOS-Geräte entwickelt: den iePASS. Dieser auf FIDO basierende Schlüssel hat die Besonderheit, zwei Anschlüsse zu besitzen (Lightning und USB-C), sodass er sowohl mit iPhones als auch mit iPad Pro und ebenso mit Macs funktioniert.
Ein kurzes Testvideo auf iPhone und iPad:
Wie Sie sehen, ist die Bedienung sehr einfach. Wie bei den vorherigen Tests ist es wichtig, den Sicherheitsschlüssel bei den Lösungen zur Identitätsprüfung registriert zu haben (z. B. Microsoft, Google oder Facebook).
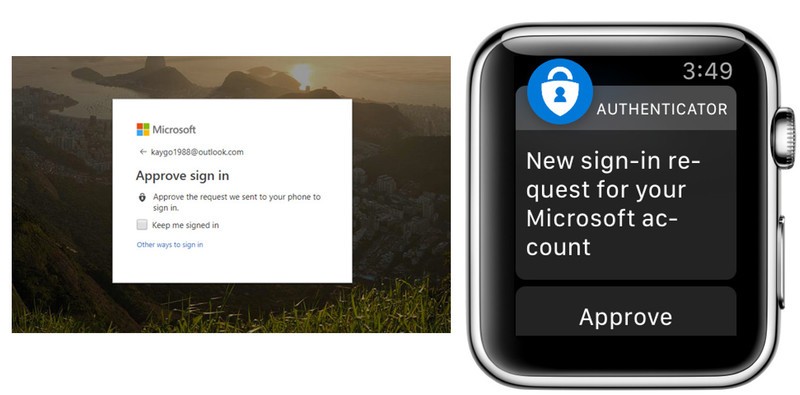
Im Fall von Microsoft und seiner Umgebung wird eine App (Authenticator) empfohlen, mit der Möglichkeit, eine Bestätigung über eine Apple Watch zu erteilen. Das ist der Ansatz des Redmonder Konzerns für die Zwei-Faktor-Bestätigung, allerdings werden die Anmeldedaten in der Cloud gespeichert, und eine lokale Speicherung ist daher nicht vorgesehen (anders als beim Schlüssel von FEITIAN).
Auch Google hat eine Lösung, die unter iOS verfügbar ist: Google Authenticator. Es handelt sich um eine Anwendung, die Bestätigungscodes generiert. Diese Codes sind einzugeben, wenn man für einen Dienst (Google, soziale Netzwerke, Discord usw.) die Bestätigung in zwei Schritten eingerichtet hat. Der Code ist zwingend erforderlich, um die Anmeldung auf einem Gerät zu autorisieren. Wenn es also einem Hacker gelingt, an Ihren Benutzernamen und Ihr Passwort zu gelangen, kommt er trotzdem nicht weiter. Ihm fehlt nämlich der Bestätigungscode, der für die Anmeldung mit Ihrem Konto nötig ist.
Das Interessanteste an der Nutzung von Sicherheitsschlüsseln ist, dass sie in mehreren Anwendungsfällen eingesetzt werden können. Ein kurzes Einführungsvideo von FEITIAN:
Und mein eigenes Video zur Integration einer FEITIAN-Sicherheitskarte per NFC in mein MyFOX-System:
Fazit: wirklich hieb- und stichfest!
Sie haben es verstanden: Auch wenn auf Smartphones Lösungen zur Verwaltung von Anmeldedaten verfügbar sind (mit lokaler Kopie oder in der Cloud), ist es manchmal nützlich, Alternativen zur Verwaltung der eigenen digitalen Identität zu haben. Der Vorteil eines Sicherheitsschlüssels ist, dass er in verschiedenen Kontexten eingesetzt werden kann, vor allem aber mit jeder NFC/FIDO-kompatiblen Lösung auf dem Markt.