Identidad digital: iOS, ¿qué pasa con la privacidad?
· Michel Aguilera
Apple presume de proteger nuestros datos cuando usamos los dispositivos móviles de su marca (iPhone, iPad o Mac). Con soluciones como TouchID o FaceID, se supone que el acceso a nuestros dispositivos de la manzana está protegido mediante elementos físicos internos (Secure Enclave). Pero ¿y si quisiéramos guardar nuestras credenciales en otro sitio? Pequeño repaso de las soluciones posibles.
¡Blindamos los accesos!
Aunque Apple integra una noción de gestión de la identidad, con un nivel de seguridad ya probado, se observa una tendencia a querer gestionar las propias identidades fuera de los dispositivos. Como vimos en un artículo anterior, cuando hablamos de autorización IAM, se trata de que el usuario final demuestre su identidad en la red.
El método tradicional consiste en combinar el uso de un nombre de usuario y una contraseña. El otro método (de autenticación) consiste en combinar memorización y soporte físico (llaves de seguridad u otros). Puede tratarse, por ejemplo, de una tarjeta identificativa, un teléfono móvil, un token, huellas dactilares, etc. Estas últimas se consideran muy a menudo formas de autenticación fuerte o métodos de autenticación de 2 factores.
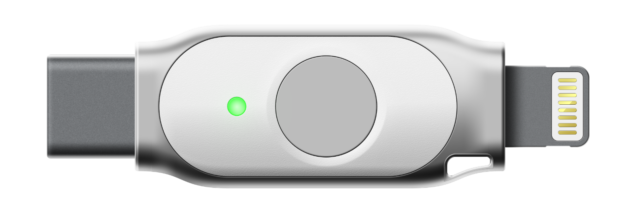
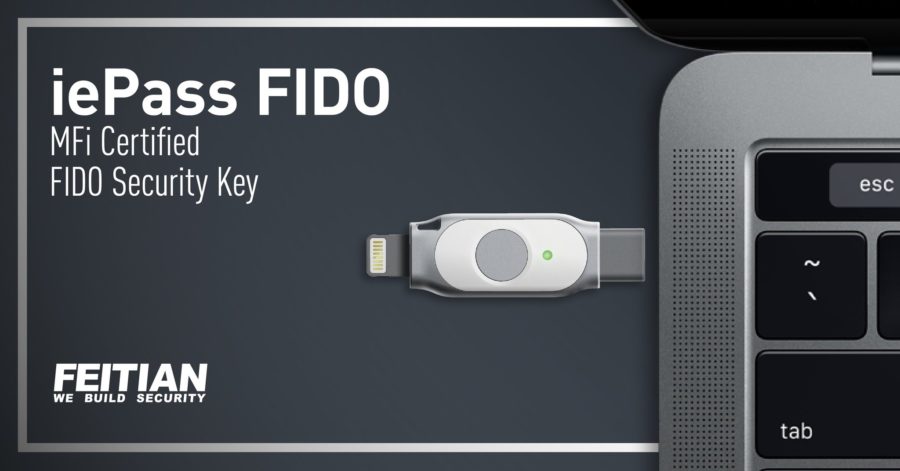
Es en este contexto donde FEITIAN, que ya habíamos mencionado, ha creado una llave dedicada a los dispositivos iOS: la iePASS. Basada en FIDO, esta llave tiene la particularidad de contar con 2 conectores (Lightning y USB-C), lo que le permite funcionar tanto con los iPhone como con los iPad Pro, pero también con los Mac.
Pequeño vídeo de prueba en iPhone y iPad:
Como puedes comprobar, es muy fácil de usar. Al igual que en las pruebas anteriores, es importante tener la llave de seguridad registrada en las soluciones de validación de identidad (p. ej., Microsoft, Google o Facebook).
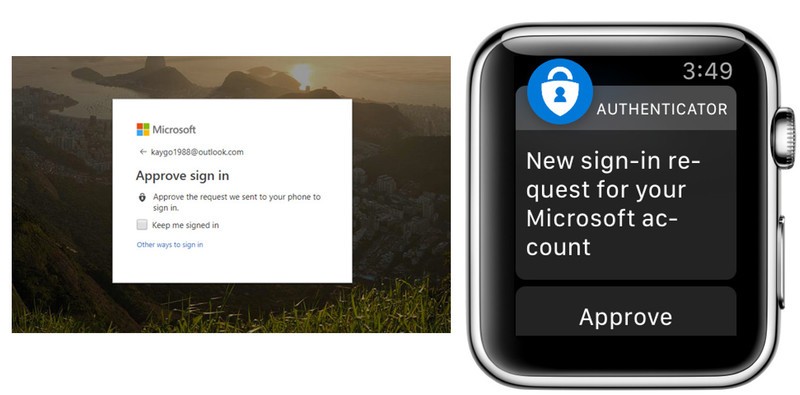
En el caso de Microsoft y su entorno, se recomienda una app (Authenticator), con la posibilidad de dar la validación desde un Apple Watch. Este es el enfoque de validación en 2 factores de la firma de Redmond, pero los datos de identificación se almacenan en la nube y, por tanto, no está prevista una retención local (a diferencia de la llave de FEITIAN).
Google también tiene una solución disponible en iOS: Google Authenticator. Se trata de una aplicación que genera códigos de validación. Estos códigos deben introducirse cuando se ha configurado la verificación en dos pasos en un servicio (Google, redes sociales, Discord, etc.). El código es obligatorio para autorizar el inicio de sesión en un dispositivo. Así, si un hacker consigue obtener tu usuario y tu contraseña, no podrá ir más allá. En efecto, no tendrá el código de verificación necesario para iniciar sesión con tu cuenta.
Lo más interesante del uso de las llaves de seguridad es que pueden servir en varios casos. Pequeño vídeo de introducción de FEITIAN:
Y mi propio vídeo, sobre la integración de una tarjeta de seguridad FEITIAN por NFC en mi sistema MyFOX:
En resumen, ¡está realmente blindado!
Ya lo habrás entendido: aunque haya soluciones de gestión de la identificación disponibles en los smartphones (con copia local o en la nube), a veces es útil tener alternativas para gestionar la propia identidad digital. La ventaja de una llave de seguridad es que puede servir en distintos contextos, pero sobre todo con cualquier solución compatible con NFC/FIDO del mercado.